Las entidades sostuvieron que la brecha de seguridad se restringió únicamente a bases de datos de contacto y mercadotecnia alojadas en servidores externos
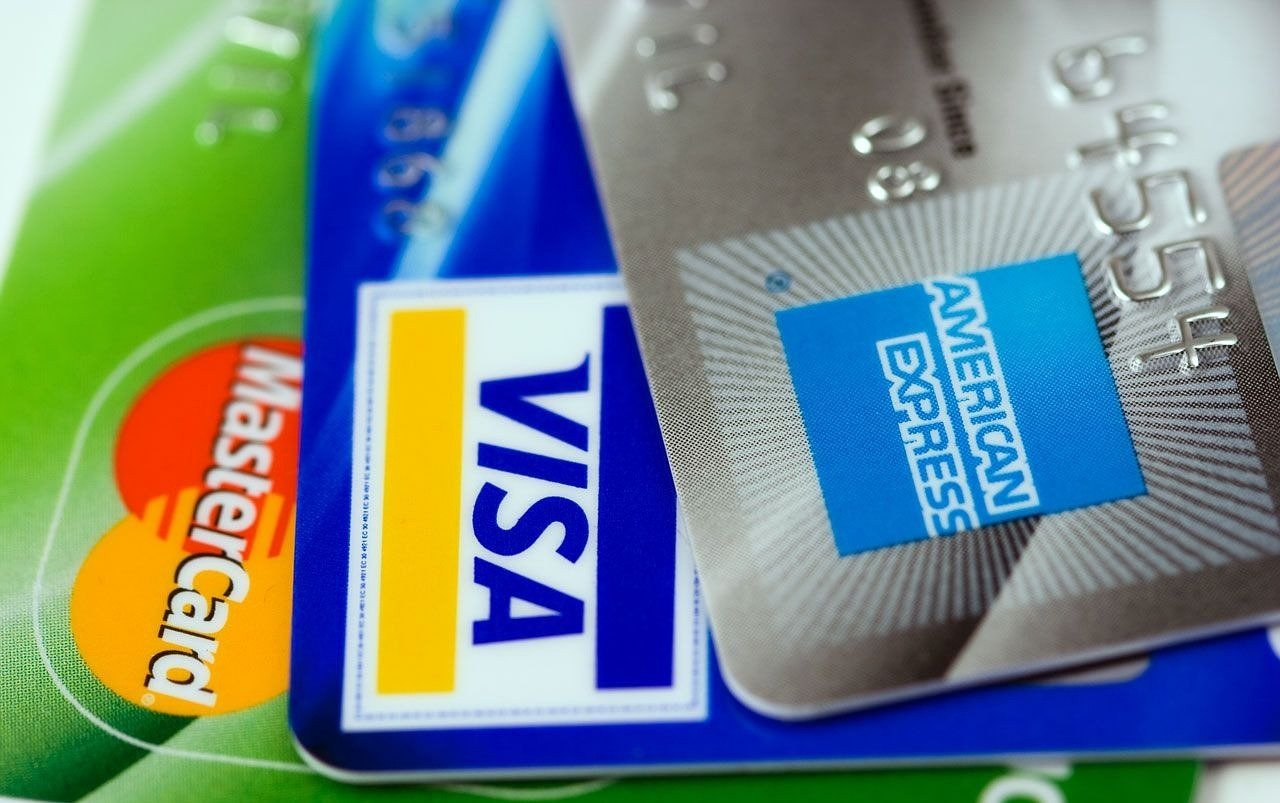
ESTADOS UNIDOS, 20 de noviembre de 2026.- Las entidades financieras JP Morgan Chase, Visa y MasterCard confirmaron que este jueves un subcontratista que presta servicios a las tres firmas sufrió un ciberataque, incidente mediante el cual los perpetradores lograron acceder a información de sus usuarios.
Mediante comunicados difundidos en sus perfiles oficiales de redes sociales, las compañías detallaron que la brecha de seguridad se restringió únicamente a bases de datos de contacto y mercadotecnia alojadas en servidores externos. Asimismo, aclararon que sus plataformas internas operan con normalidad y que en ningún momento se vieron comprometidos datos financieros ni numeraciones de tarjetas bancarias.
En el desglose de las afectaciones, JPMorgan Chase indicó que, de acuerdo con sus indagatorias, los atacantes obtuvieron acceso a registros de marketing bajo resguardo de los proveedores vulnerados, los cuales podrían contener nombres y correos electrónicos de ciertos clientes.
Por otro lado, Visa enfatizó que su infraestructura no resultó afectada, garantizando que ninguna operación de pago estuvo en riesgo, y situó el foco de la intrusión en un proveedor ubicado en la región de Asia-Pacífico.
De manera similar, MasterCard precisó que el incidente expuso un volumen reducido de información ajena a los pagos, correspondiente a un grupo específico de tarjetahabientes afiliados a un programa de recompensas particular.
Finalmente, de acuerdo con reportes de la empresa de ciberseguridad SOCRadar a la agencia AFP, un colectivo de hackers identificado como “n0n” reivindicó la autoría del ataque y publicó diversos documentos como supuesta prueba, aunque hasta el momento no ha sido posible corroborar la veracidad de dicho material.